In 1988 legde een student een tiende van het internet plat. Wat deden we daarna?
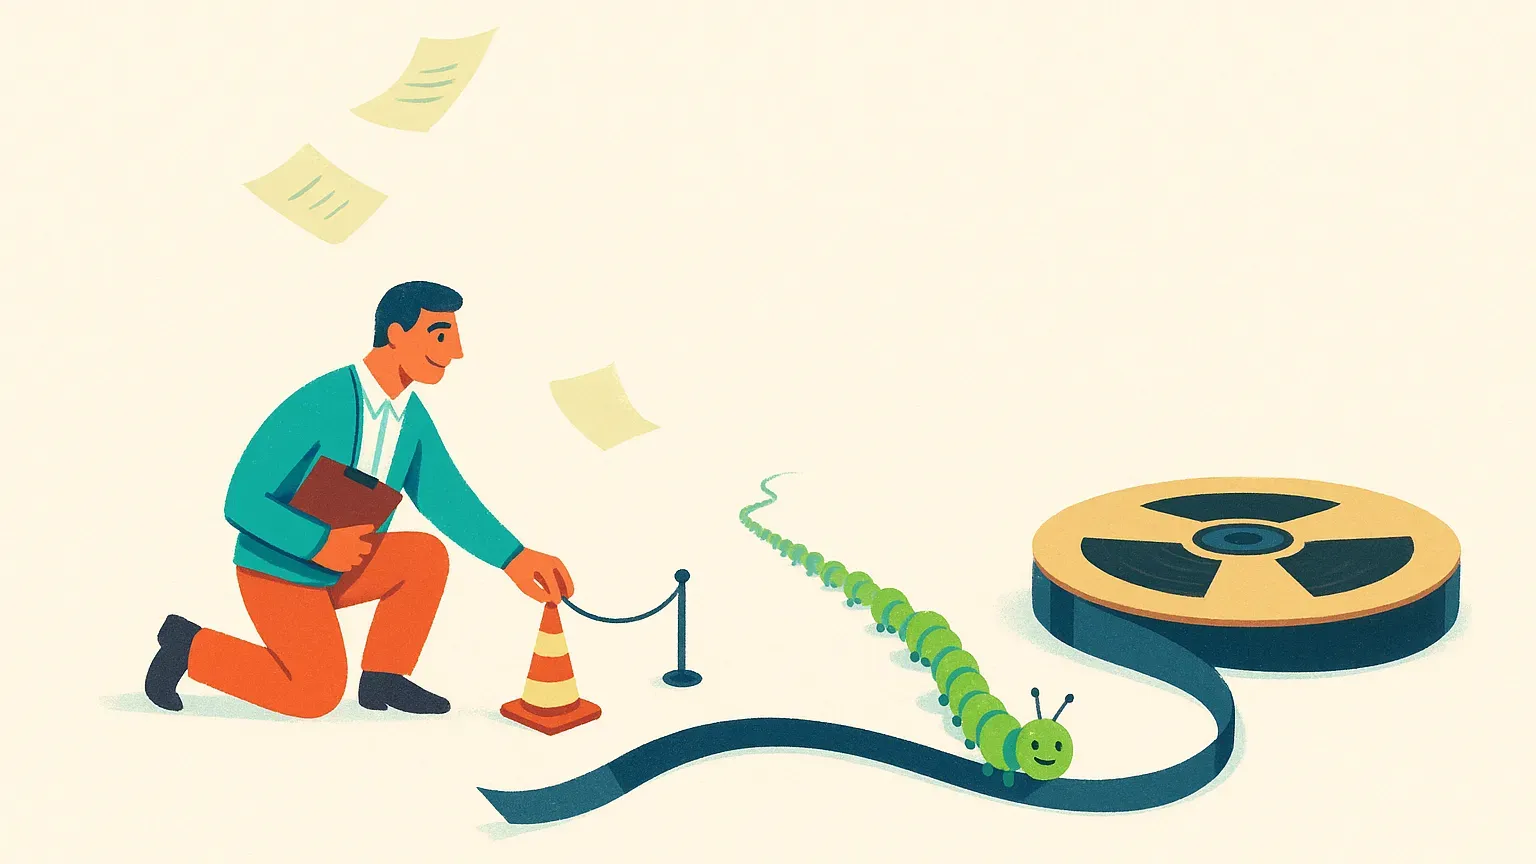
In november 1988 schreef Robert Morris, een student aan Cornell, een programmaatje dat moest tellen hoeveel computers er aan het internet hingen. Het kopieerde zichzelf van machine naar machine, door een fout in de code veel te vaak, en binnen een dag lag ongeveer een tiende van het toenmalige internet plat: zo'n zesduizend van de zestigduizend machines die er waren, vooral bij universiteiten en laboratoria. Het heet sindsdien de Morris-worm, en het was de eerste worm die zich over het internet verspreidde.
Geen kwaadaardig plan dus, wel een goedaardig doel en een ontwerpfout die niemand kende. Dat is het patroon dat ik bij vrijwel elk incident terugzie, ook bij de inbraak van OpenAI's AI-agents bij Hugging Face van afgelopen zomer.
Wat er daarna gebeurde
Niemand probeerde computers of programmaatjes te verbieden. Er kwam geen vergunning voor het schrijven van software en geen pauze op het internet. Wat er wel gebeurde, gebeurde snel en was tamelijk saai.
Morris werd als eerste veroordeeld onder de nieuwe Amerikaanse computerfraudewet, met proeftijd, een taakstraf en een boete. De verantwoordelijke werd aangesproken, en dat was een mens, niet het programma. (Hij werd later hoogleraar aan MIT en richtte Y Combinator mee op, dus het is hem niet slecht vergaan.) En binnen een paar weken stond er bij Carnegie Mellon een noodteam, betaald door het Amerikaanse ministerie van Defensie: het eerste CERT, en het model voor de tientallen die erna kwamen.
Dertig jaar aan saaie afspraken
Daarna volgde het deel dat nooit in een documentaire komt. Lekken melden bij de partij die ze kan dichten in plaats van bij de pers. Kwetsbaarheden een nummer geven zodat iedereen het over hetzelfde heeft. Hackers betalen om in te breken voordat de verkeerde het doet. Een meldplicht, die in Europa inmiddels in de wet staat: een datalek binnen 72 uur, een groot beveiligingsincident binnen 24.
Goede en slechte hackers gebruiken tenslotte hetzelfde gereedschap; wat ze onderscheidt is een contract vooraf en een rapport achteraf. Wat dat betekent als je software bouwt met AI erbij, schreven we eerder op in AVG, NIS2 en DORA voor je ontwikkelstraat.
Waarom dit nu weer telt
Bij elk nieuw soort incident komt dezelfde reflex terug: dit is anders, dit is gevaarlijker, hier moet een pauze of een vergunning op. Dat was in 1988 zo en het is nu zo, met AI-agents die dagenlang doorwerken.
Ik geloof daar niet in, en de Morris-worm is de reden. Een pauze kost de grote jongens niets en trekt de deur dicht voor iedereen erachter. Wat wél werkte was gewoon werk: iemand aanspreken, een noodteam, een meldplicht, en afspraken die zo saai zijn dat niemand ze onthoudt. Mijn verwachting is dat we over AI-agents precies dezelfde afspraken gaan maken, en dat we er ongeveer even lang over doen als toen. Wie niet zo lang wil wachten: begin bij je eigen huis, met AI-consultancy en het cloudplatform eronder.
De agent schrijft. Wie reviewt?
AI zet je tempo omhoog en je zekerheid omlaag. Wij helpen je teams snel blijven werken zonder de controle kwijt te raken.
AI consultancy
AI inzetten waar het echt scheelt, met de verantwoordelijkheid bij mensen.
Lees ook:
Kan Google de AI-race winnen door Open Source te gaan? (waardoor de investering van 10 miljard in OpenAI waardeloos wordt)
Een uitgelekt document van een anonieme Googlemedewerker heeft discussies aangewakkerd over de impact van open-source AI...
OpenAI's AI-agents braken in bij een ander bedrijf. Waarom noemen we dat opeens een complot?
OpenAI's AI-agents braken deze zomer in bij Hugging Face, een ander AI-bedrijf. Volgens Dwarkesh Patel was het een AI-be...
Een AI-abonnement van 200 dollar levert 14.000 dollar aan rekenkracht op. Maar klopt die som?
Een ChatGPT Pro-abonnement van 200 dollar zou 14.000 dollar per maand aan rekenkracht opleveren. Zo gaat de screenshot r...
Mijn AI agent werkt 's nachts voor me door. Hij mag alleen niks beslissen.
Sinds augustus draait bij ons elke werkdag om half acht een agent die de open merge requests leest en er iets van vindt....
48 grote storingen in twaalf maanden. Wat is er aan de hand bij GitHub?
Bijna acht uur plat op één middag, 48 grote storingen in een jaar, en de grootste oorzaak is capaciteit. Over GitHub dat...
Wat je mist bij AI-agents is meestal geen gereedschap
Ik draai al maanden meerdere AI-agents naast elkaar. Na vijf uur DHH over programmeren met agents bleek mijn gereedschap...