Secrets roteren in productie zonder downtime: veilig én in de lucht blijven
Goede securitypraktijk zegt: “roteer je secrets regelmatig”. Maar draait je applicatie in productie, dan is dat makkelijker gezegd dan gedaan. API-keys, databasewachtwoorden en tokens zitten vaak diep in levende systemen — en ze vervangen voelt als een bom demonteren. Het goede nieuws? Met moderne DevOps- en cloudtooling roteer je je secrets soepel, zonder downtime.
Waarom secrets roteren ertoe doet
Secrets zijn de sleutels tot je infrastructuur. Lekt er één, of verloopt er onverwacht één, dan liggen kritieke systemen open of valt je productie stil. Regelmatig roteren:
-
beperkt de schade van gelekte credentials
-
helpt je voldoen aan normen als ISO 27001 of SOC 2
-
voorkomt dat langlevende credentials onzichtbare risico's worden
De uitdaging is om je diensten geauthenticeerd en verbonden te houden terwijl die credentials live worden omgewisseld.
Stap 1: gebruik een centrale secrets manager
De eerste stap is je secrets weghalen uit environment files en onderbrengen in een echte secrets manager, zoals:
-
HashiCorp Vault – flexibel en automatiseerbaar op enterpriseniveau.
-
AWS Secrets Manager – diep geïntegreerd met de AWS-diensten.
-
Google Secret Manager – veilig, cloud-native en simpel te automatiseren.
Met een centrale manager kun je secrets versioneren, rotatiebeleid instellen en toegang fijnmazig regelen. Bovendien maakt hij dynamische secrets mogelijk — credentials die op aanvraag worden aangemaakt en vanzelf verlopen.
Stap 2: automatiseer het roteren
Zodra je secrets in een manager staan, kun je het roteren veilig automatiseren. De meeste clouddiensten ondersteunen rotatie-lambdas of cloud functions die:
-
een nieuw secret genereren (een verse API-key of een nieuw databasewachtwoord)
-
controleren of het werkt
-
het bijwerken in je secrets store
-
de afhankelijke diensten aanzetten om het nieuwe secret te laden
AWS Secrets Manager kan bijvoorbeeld RDS-credentials automatisch roteren met een Lambda die zowel de database als het opgeslagen secret bijwerkt.
Stap 3: maak herladen zonder downtime mogelijk
De sleutel tot soepel roteren is dat je diensten nieuwe credentials oppikken zonder te herstarten. Wat daarbij helpt:
-
Configuratie hot herladen: gebruik watchers of signalen zodat diensten hun nieuwe credentials onderweg ophalen.
-
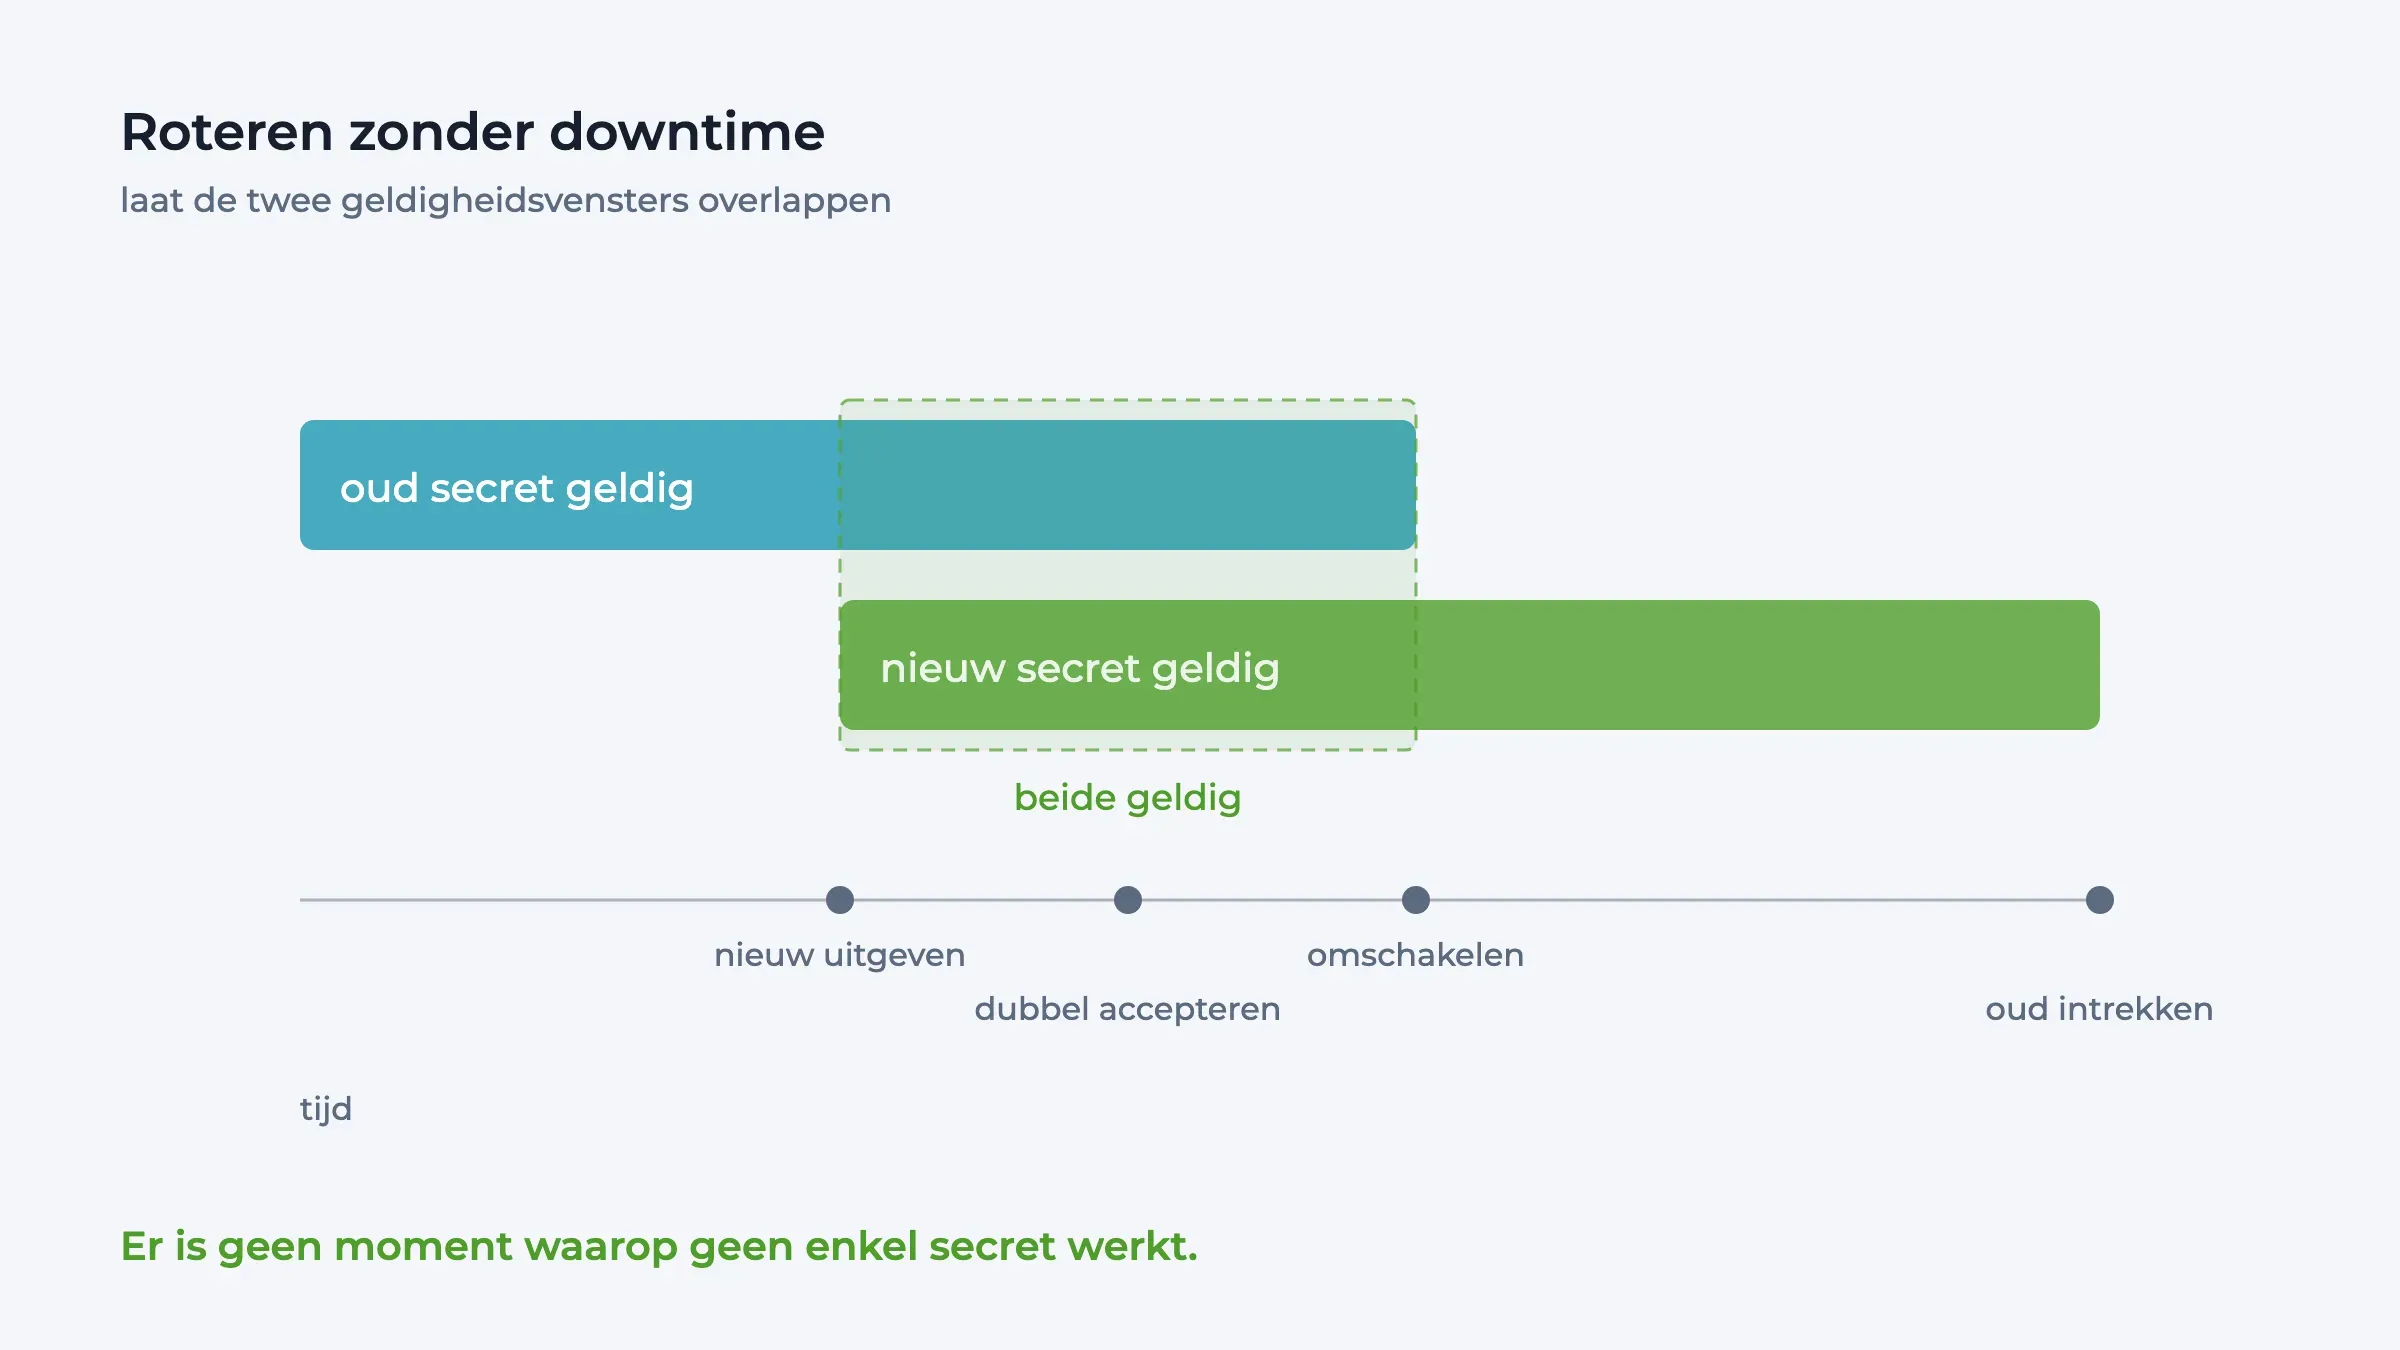
Nette overgang: houd het oude en het nieuwe secret even allebei geldig (bijvoorbeeld 5 à 10 minuten).
-
Service discovery: verspreid updates bij microservices via message queues of configuratiediensten zoals Consul of etcd.
Stap 4: controleer en bewaak je rotaties
Bij elke rotatie horen health checks en logging. Houd in de gaten:
-
of credentials succesvol zijn bijgewerkt
-
of er na de rotatie mislukte authenticaties zijn
-
of je toegangslogs afwijkingen laten zien
Gaat er iets stuk, dan voorkomt een automatische terugval naar het laatst werkende secret dat je onderuitgaat.
Stap 5: oefen het roteren in staging
Behandel secrets roteren als een oefening, niet als een verrassing. Draai wekelijks een automatische rotatie in je stagingomgeving, zodat je zeker weet dat:
-
je scripts en diensten correct reageren
-
rotatievensters elkaar niet overlappen
-
je waarschuwingen en terugvalmechanismen werken zoals bedoeld
Dat maakt je niet alleen betrouwbaarder, het traint je team ook voor het moment dat credentials met spoed vervangen moeten worden.
Tot slot
Secrets roteren zonder downtime is haalbaar — en voor moderne productiesystemen steeds noodzakelijker. Door centraal beheer, automatisering en slim herladen te combineren, houd je je systemen zowel veilig als veerkrachtig.
Bij ZEN Software geloven we dat veilig engineeren draait om zo min mogelijk wrijving. Goed opgezet wordt secrets roteren gewoon nog een achtergrondproces — en geen brandje midden in de nacht.
Compliance zonder je ontwikkelstraat te slopen
AVG, NIS2 en DORA raken je pipeline op plekken waar die nooit voor ontworpen is. Wij weten welke plekken dat zijn.
Cloud & platform
Landing zones op AWS en Google Cloud, CI/CD en observability. We richten het in, en we houden het draaiend.
Lees ook:
48 grote storingen in twaalf maanden. Wat is er aan de hand bij GitHub?
Bijna acht uur plat op één middag, 48 grote storingen in een jaar, en de grootste oorzaak is capaciteit. Over GitHub dat...
Software ontwikkelen met behulp van AI en rekening houden met AVG, NIS2 en DORA compliance
Zodra je een coding agent aan je codebase hangt, raak je drie regimes tegelijk. Niet omdat AI apart gereguleerd is, maar...
AI-gegenereerde infrastructuurcode reviewen: waar je écht naar moet kijken
Applicatiecode die fout is, gaat meestal stuk. Infrastructuurcode die fout is, werkt — en dat is precies het probleem. E...
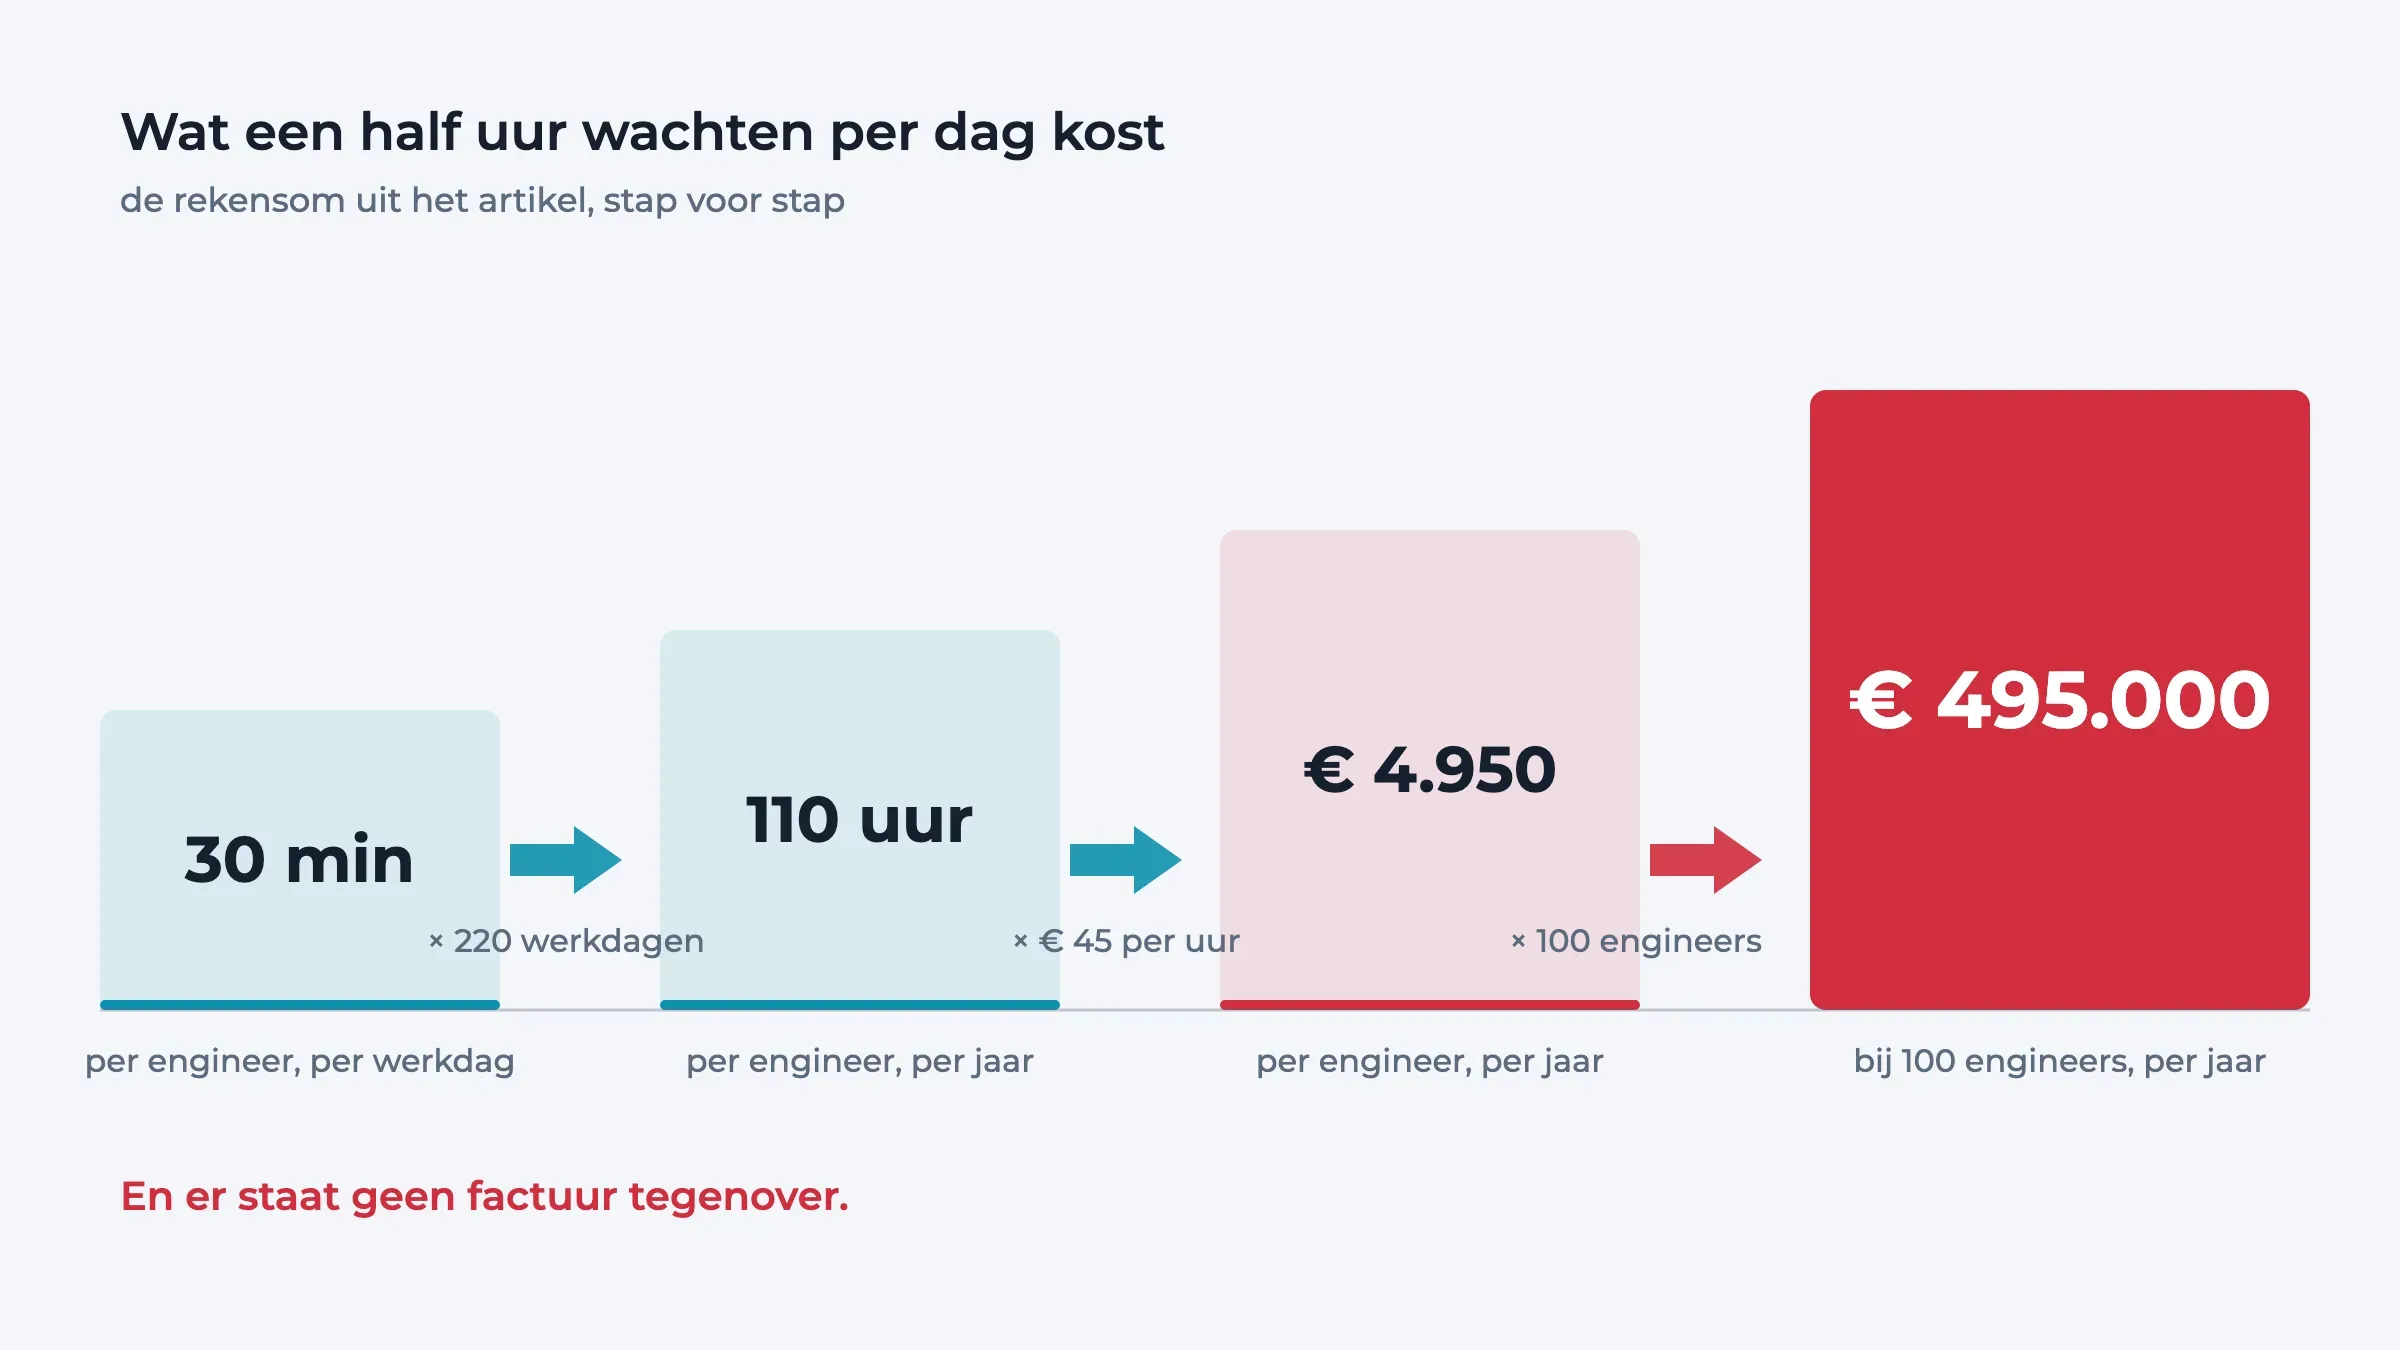
Wat dertig minuten wachten per engineer per dag echt kost
Een half uur per dag. Zo weinig lijkt het. Maar reken het door en het is €5.000 per engineer per jaar, of een half miljo...
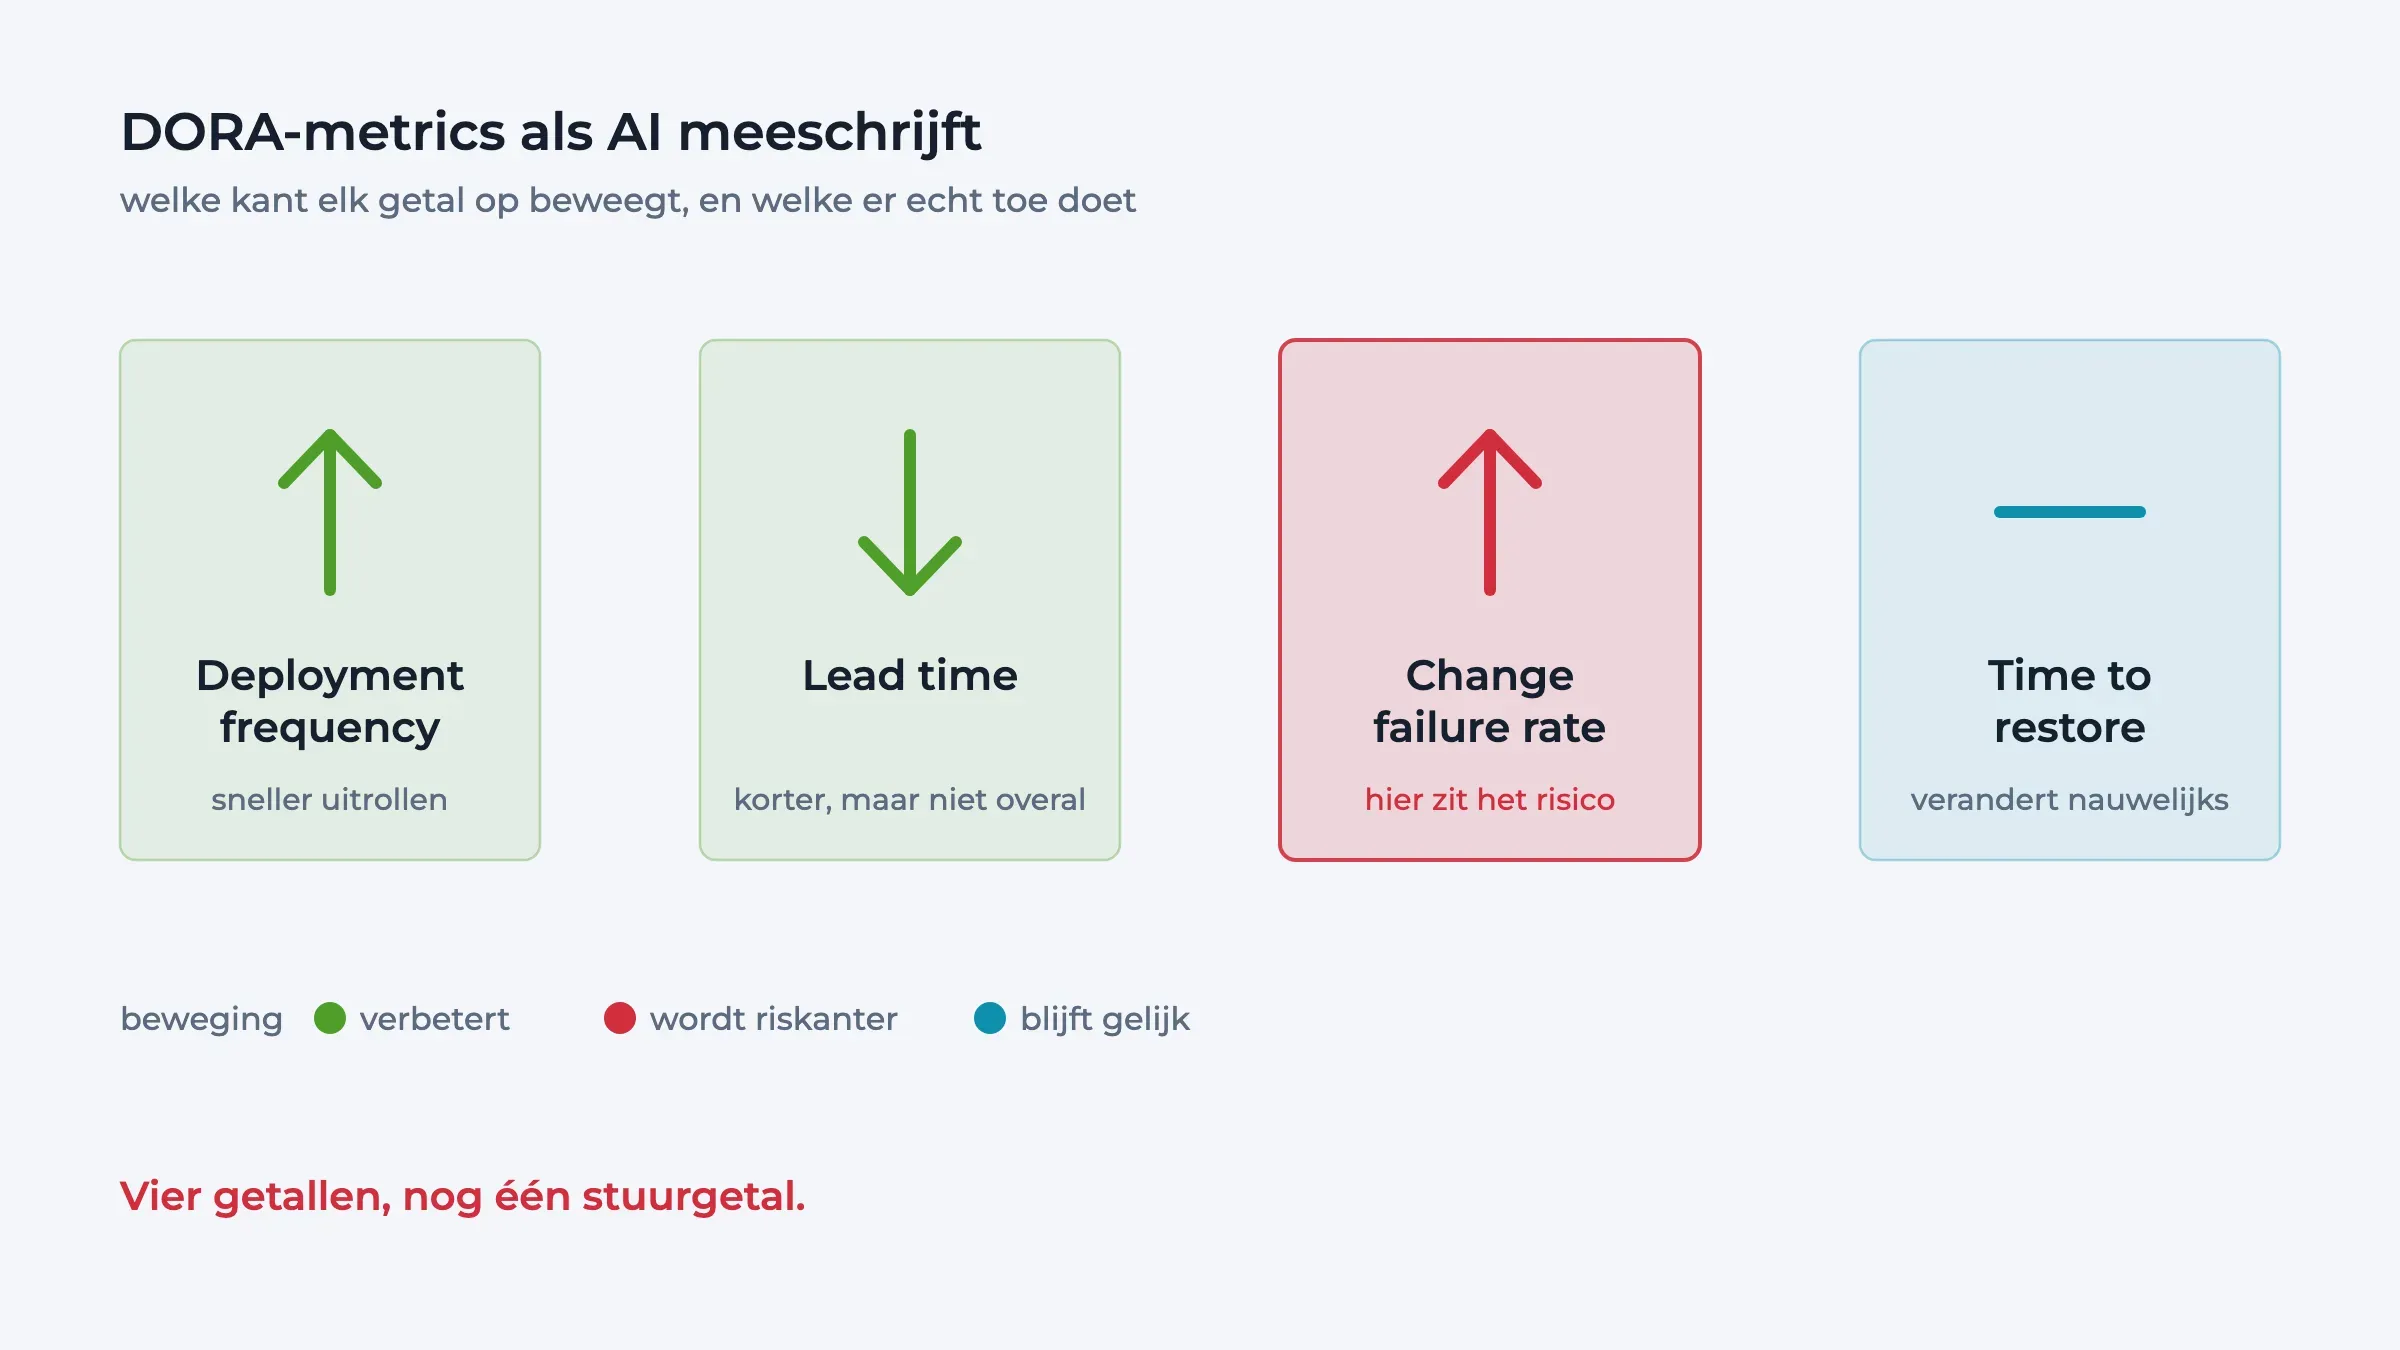
DORA-metrics lezen als AI de helft van je commits schrijft
Je DORA-dashboard toont nog steeds dezelfde vier getallen. Alleen betekenen ze niet meer hetzelfde. Zodra een flink deel...
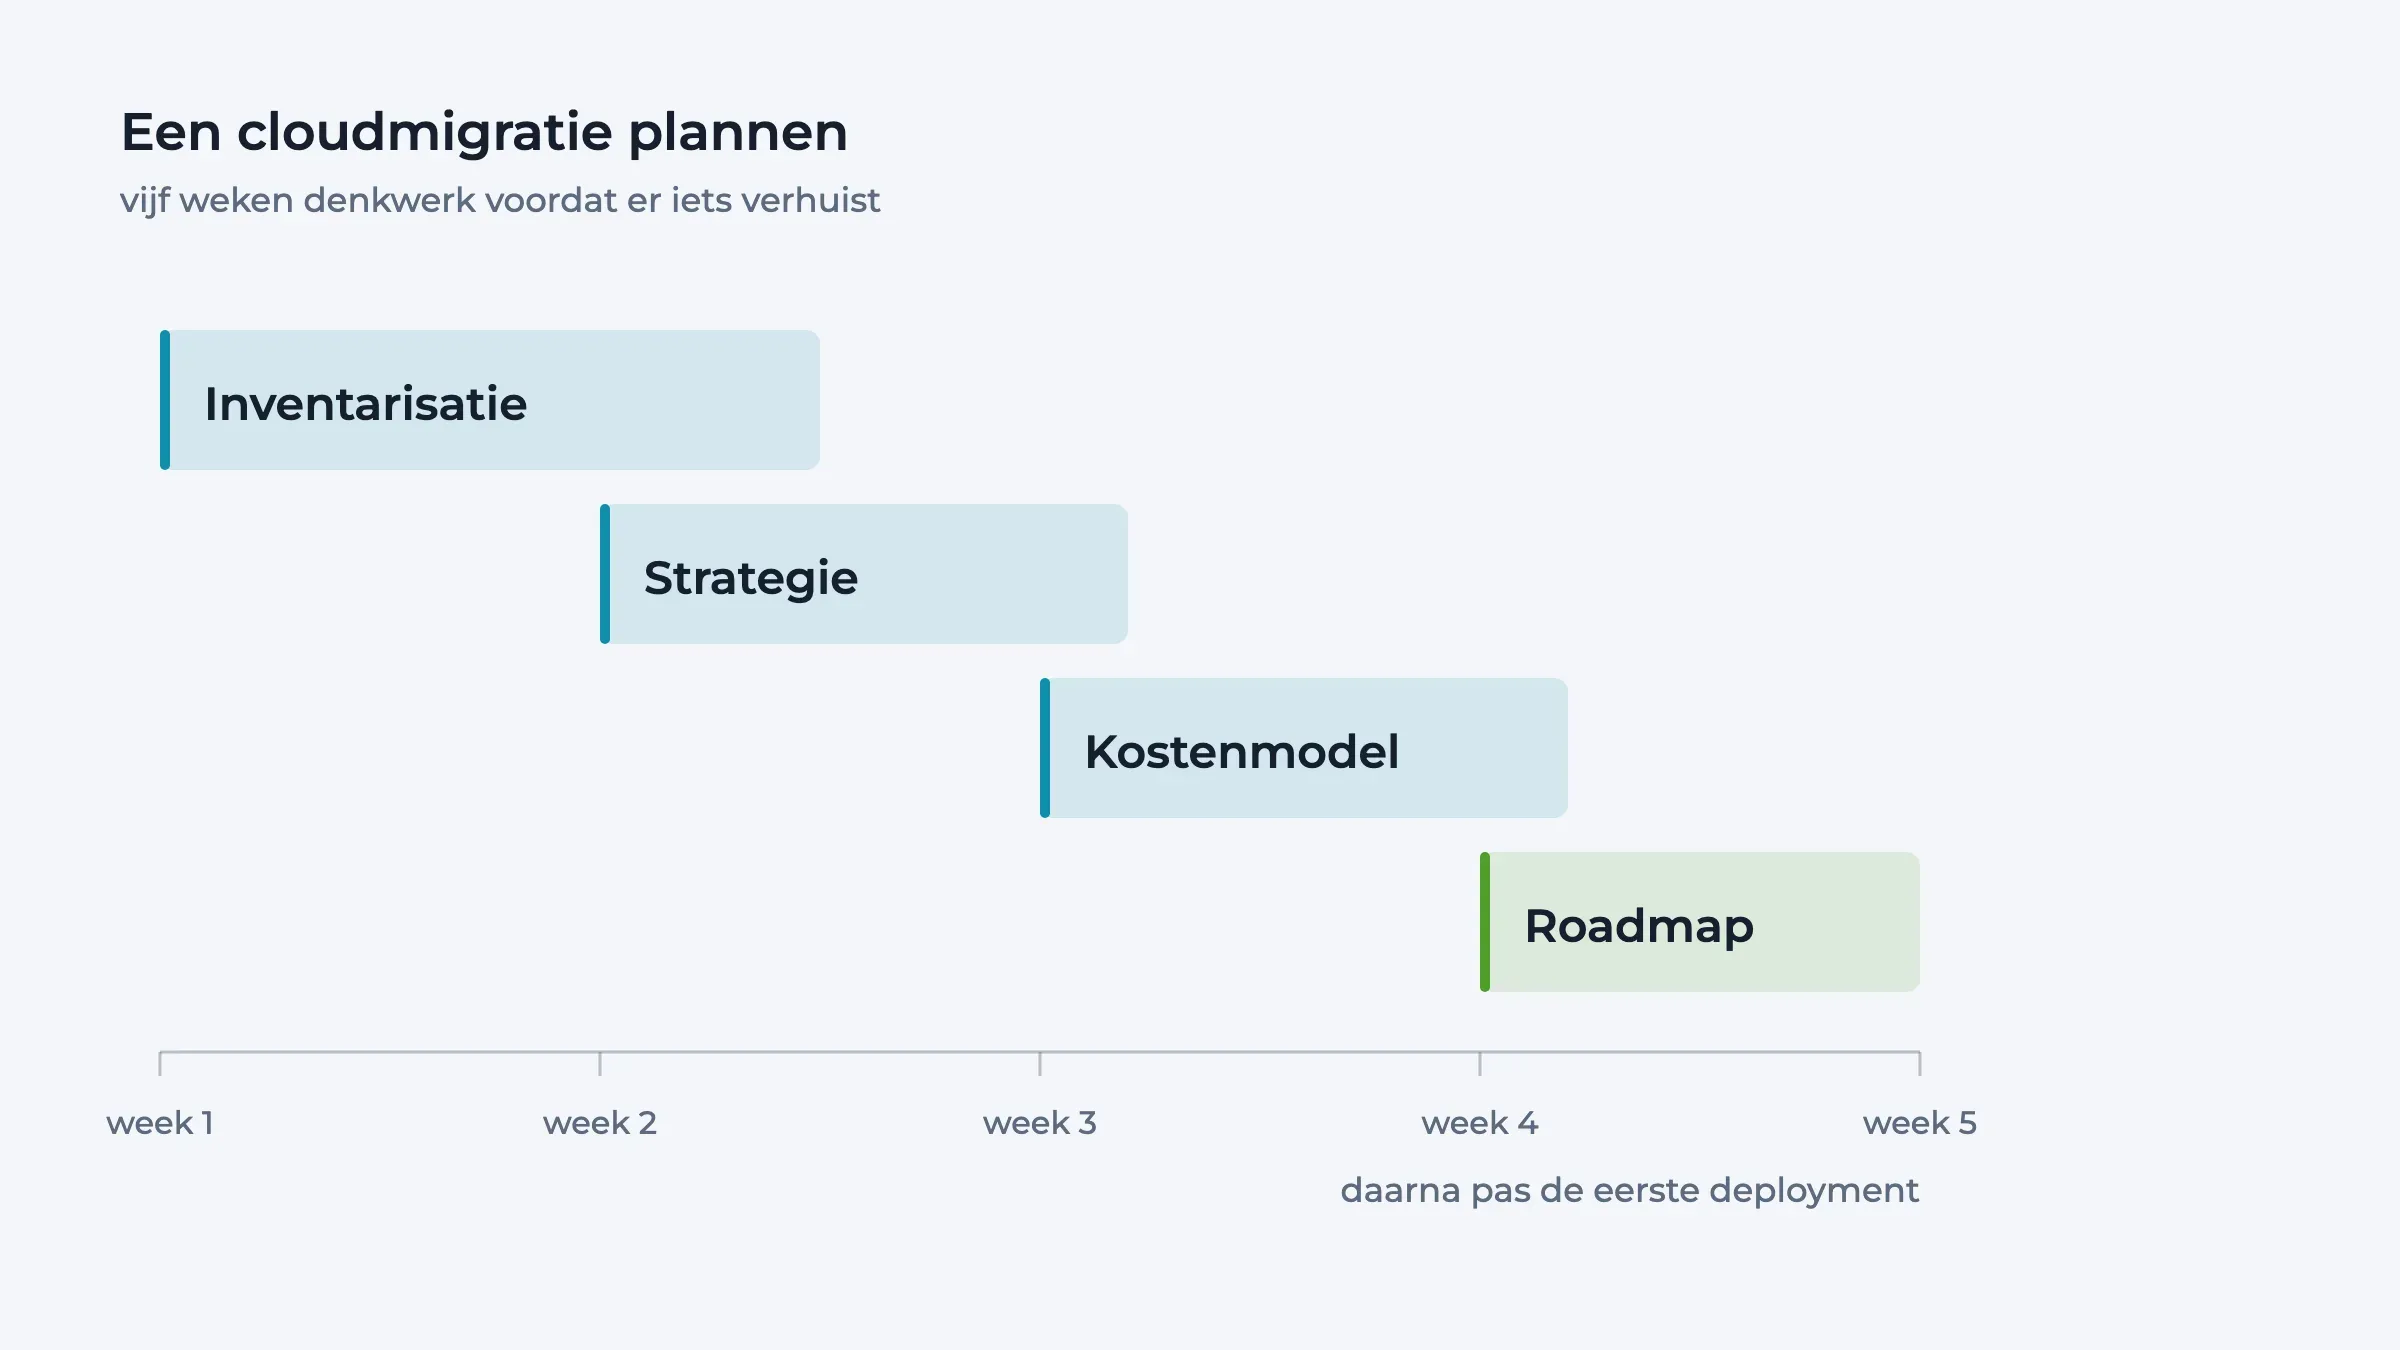
Een cloudmigratie plannen (zonder gek te worden)
Je weet dat je naar de cloud moet. Maar je ziet ertegenop: wat als we data kwijtraken? Hoe lang gaat dit duren? Wat als ...